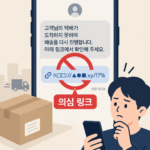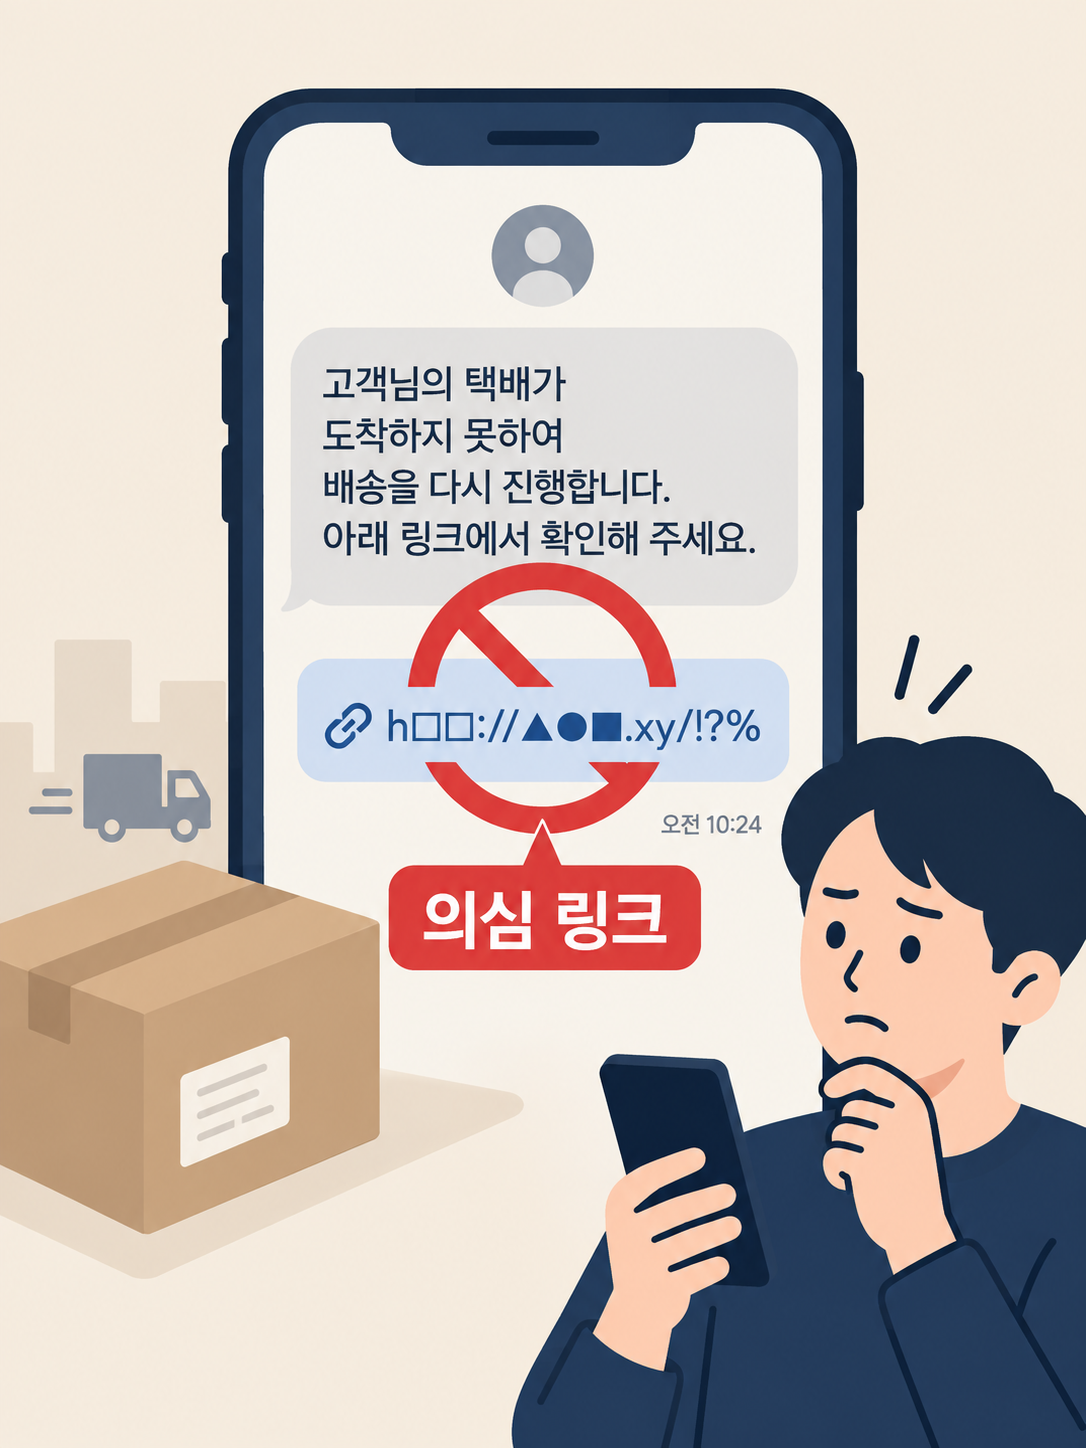
배송 조회를 재촉하는 문자는 바쁜 날일수록 더 그럴듯합니다. 그러나 문자 안의 링크를 먼저 누르는 대신, 배송사를 직접 확인하는 순서를 정해 두면 피해 가능성을 크게 줄일 수 있습니다.
먼저 기억할 한 가지: 문자 링크는 확인 경로가 아닙니다
한국인터넷진흥원(KISA)은 택배처럼 일상적인 내용을 사칭한 스미싱이 악성 앱 감염과 개인정보 유출로 이어질 수 있다고 안내합니다. 문자가 실제 주문과 비슷해 보여도, 주소·보관 장소·추가 비용을 확인한다며 보내온 링크를 바로 열지 않는 편이 안전합니다.
문자를 받았을 때 3분 확인 순서
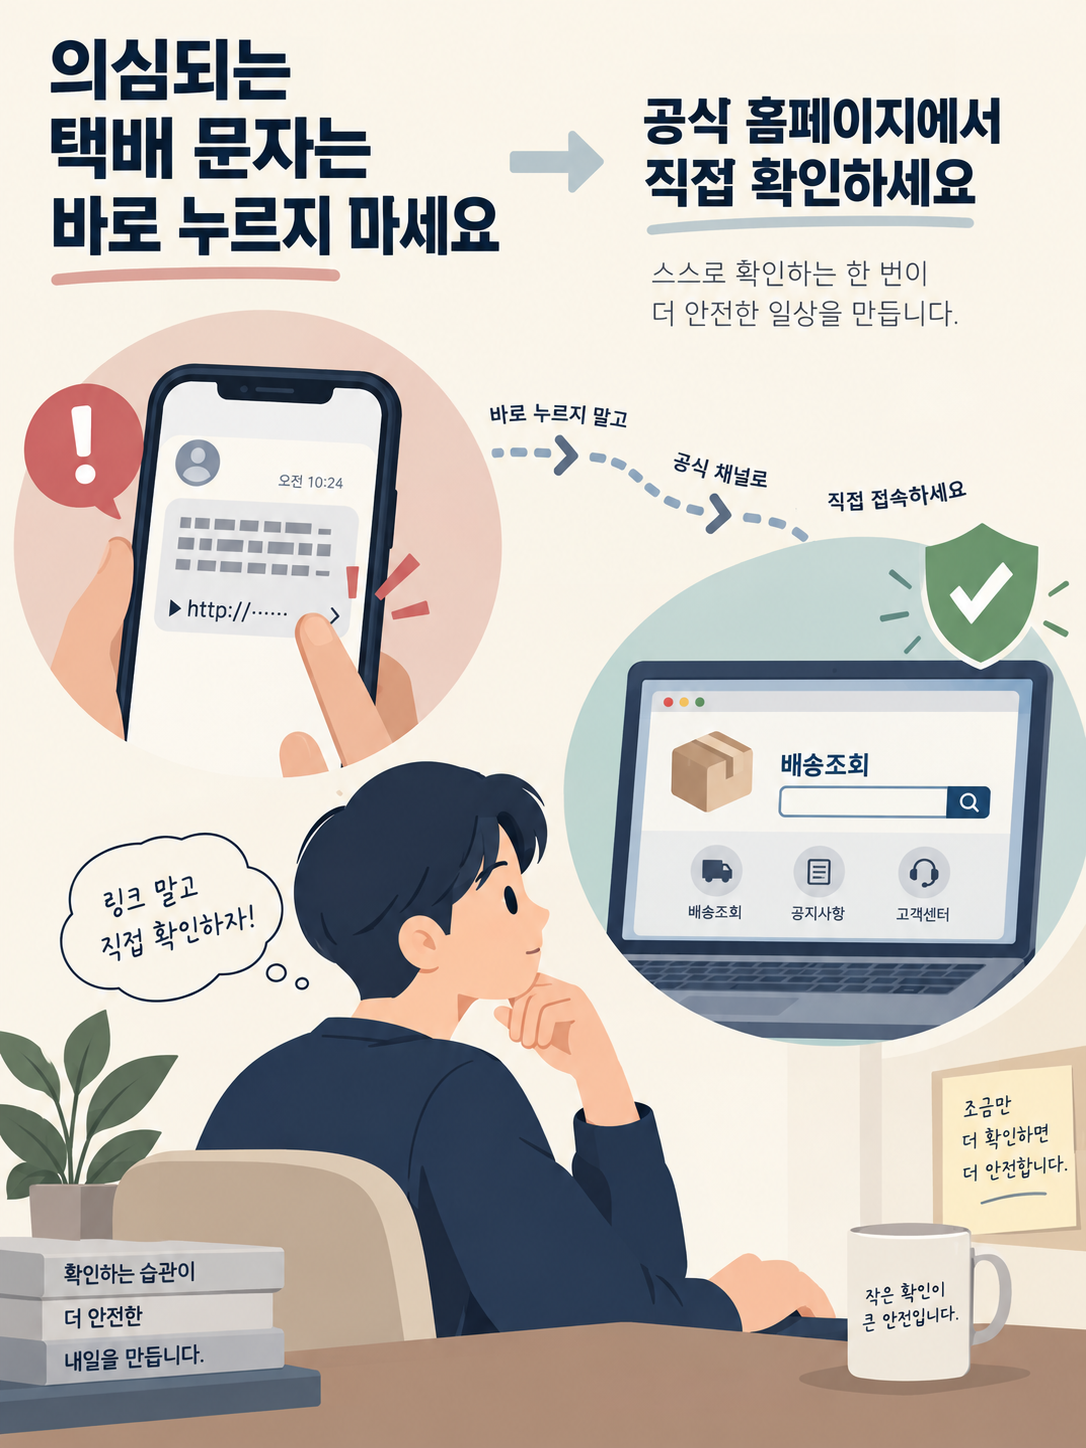
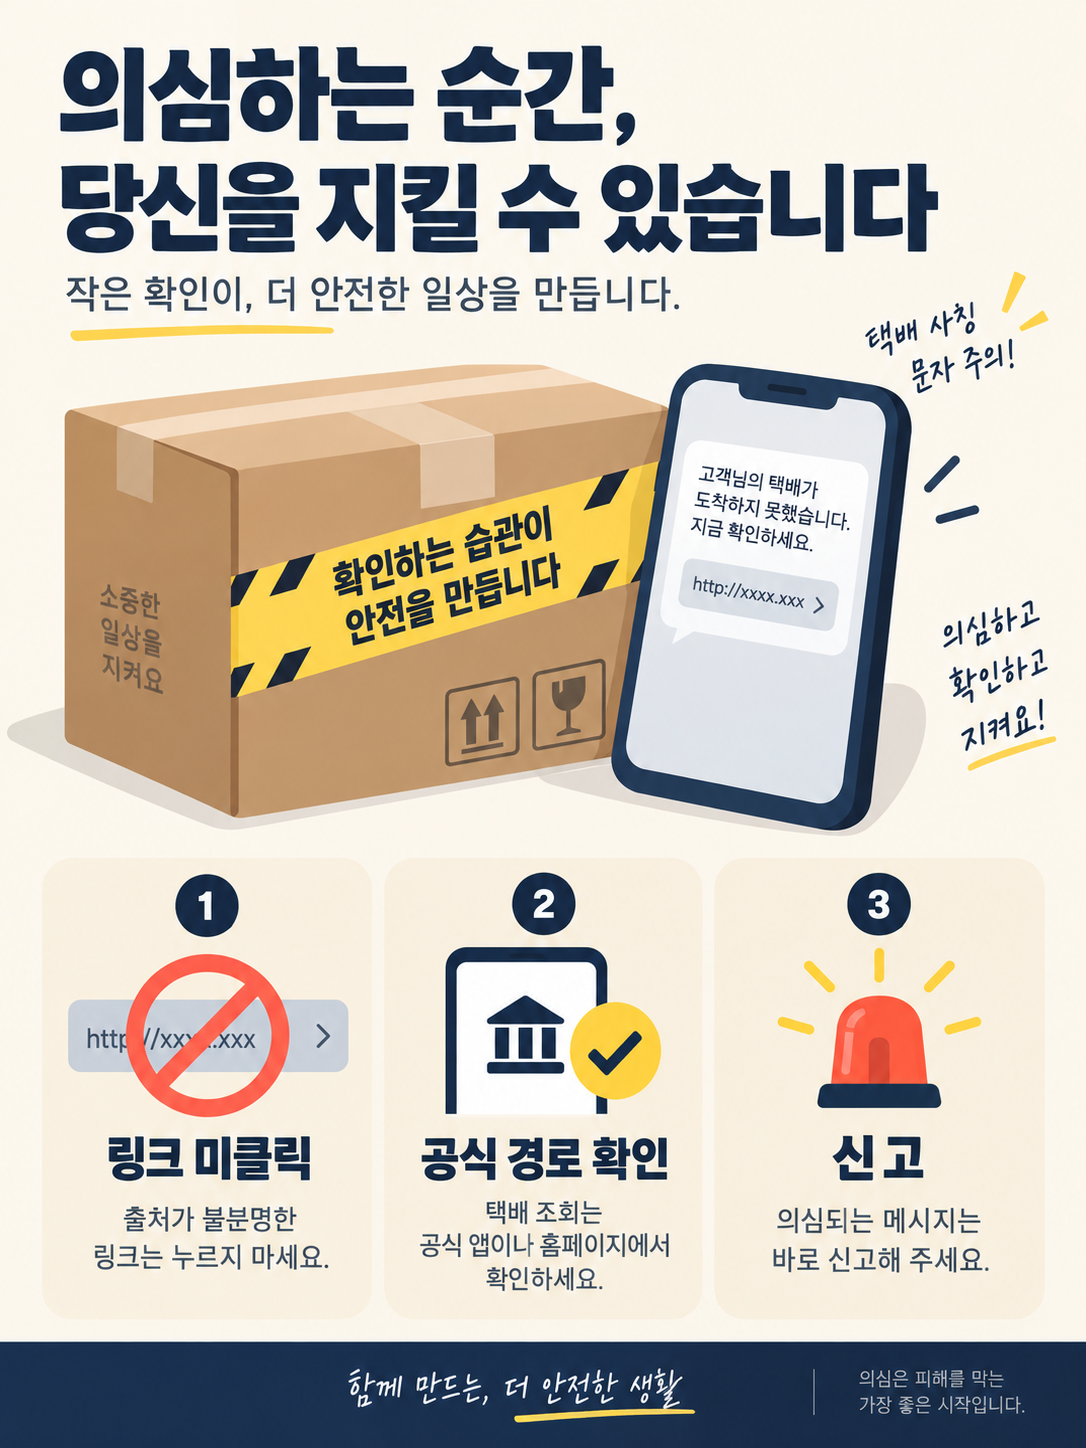
- 링크와 QR코드를 누르지 않습니다. 급한 문구, 낯선 단축 주소, 앱 설치 요구는 특히 경계합니다.
- 내 주문 내역부터 봅니다. 쇼핑몰 주문 페이지, 배송사 공식 앱 또는 주소를 직접 입력한 공식 웹사이트에서 운송장 상태를 확인합니다.
- 문자에 적힌 번호로 전화하지 않습니다. 확인이 필요하면 주문 화면이나 공식 웹사이트에 표시된 고객센터 번호를 이용합니다.
정상 배송 문자도 링크를 포함할 수 있어 문구만으로 진위를 단정하기는 어렵습니다. 그래서 ‘문자 안에서 확인’이 아니라 ‘내가 원래 쓰던 공식 경로에서 확인’하는 방식이 중요합니다. 가족이나 지인의 이름으로 온 배송 안내도 같은 기준으로 살펴보세요.
이미 링크를 눌렀다면: 입력·설치 여부부터 구분하기
링크를 한 번 열었다고 해서 곧바로 피해가 확정되는 것은 아닙니다. 다만 그 뒤에 무엇을 했는지에 따라 대응이 달라집니다.
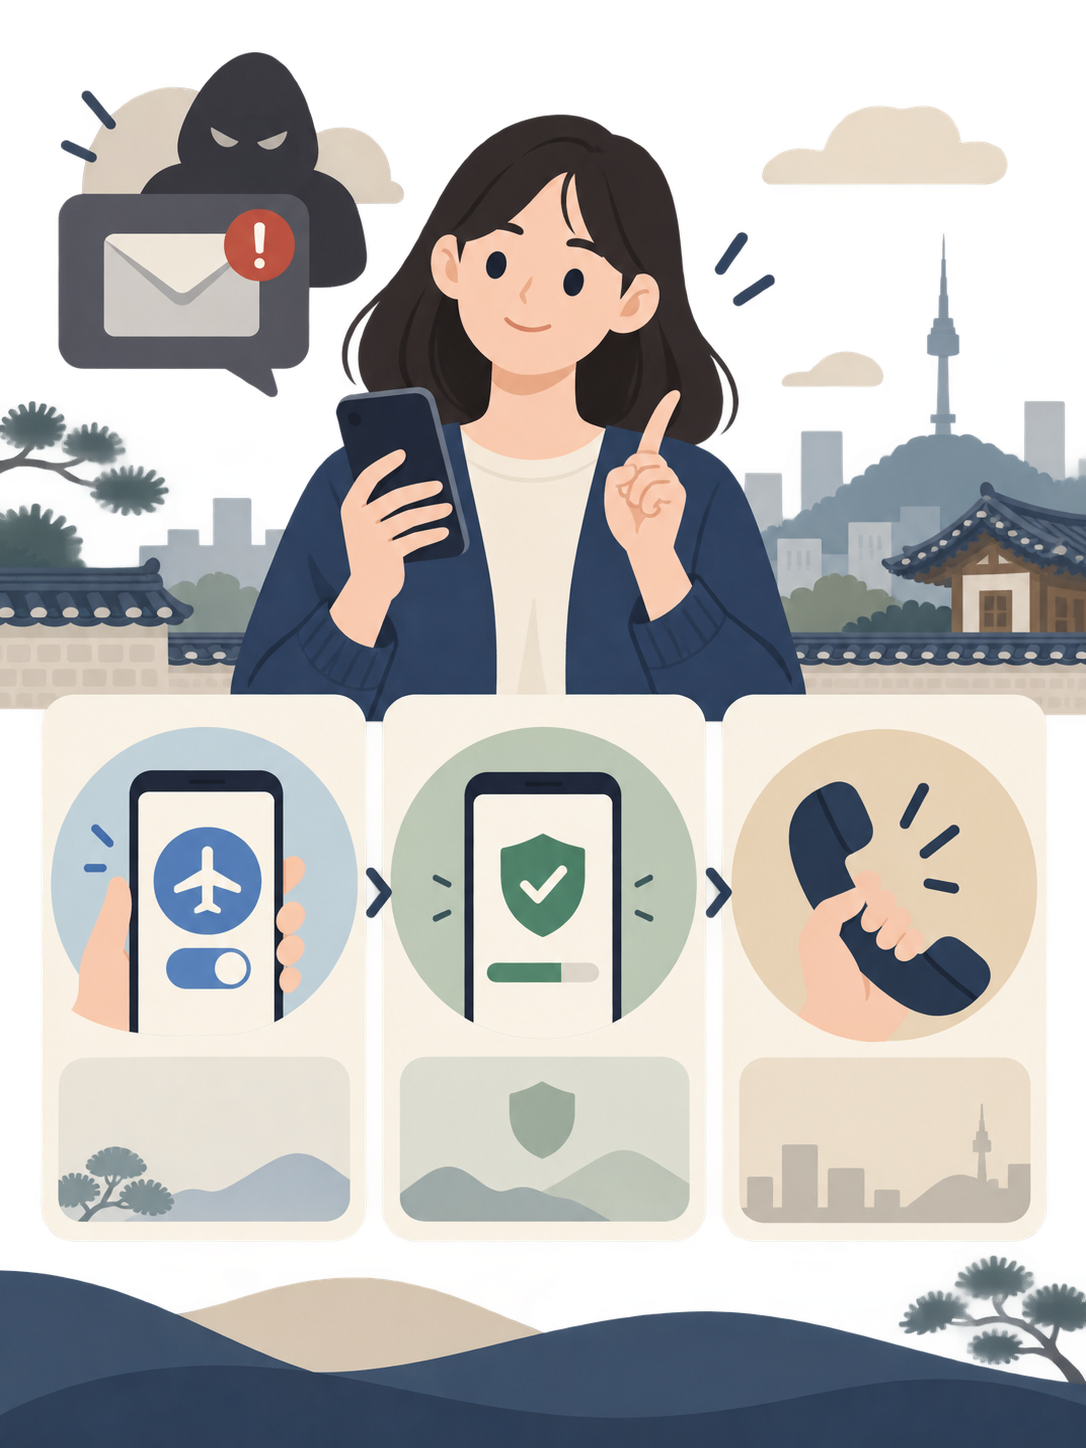
- 페이지를 보기만 했고 아무것도 입력·설치하지 않았다면: 창을 닫고, 같은 배송을 공식 경로에서 다시 확인합니다.
- 이름, 계좌, 카드 정보나 인증번호를 입력했다면: 해당 금융회사·카드사 등 공식 고객센터에 직접 연락해 필요한 보호 절차를 문의합니다. 문자에 적힌 번호는 사용하지 않습니다.
- 앱 설치 파일을 내려받거나 설치했다면: 모바일 데이터와 와이파이를 끄고, 다른 안전한 기기에서 통신사·금융회사·관계 기관의 공식 안내에 따라 도움을 요청합니다. 임의로 추가 링크를 열어 해결하려 하지 않습니다.
신고와 재발 방지를 위해 남길 것
의심 문자는 삭제하기 전에 발신 번호와 내용, 링크를 화면에 남겨 두면 신고 또는 상담 때 도움이 됩니다. 다만 링크를 복사해 다른 사람에게 전달하거나 직접 다시 열어보지는 마세요. KISA의 스미싱·큐싱 공격 대응 안내처럼 공식 기관의 최신 안내를 확인하고, 통신사·금융회사 앱의 알림 설정도 점검해 두는 것이 좋습니다.
택배를 기다릴 때의 가장 짧은 안전 수칙은 간단합니다. 문자 안의 링크로 확인하지 말고, 평소 이용하던 주문 내역이나 배송사 공식 경로로 돌아가 확인하세요.